SOC activo · Monitoreo 24/7

Su seguridad
es nuestra obsesión

Pruebas de penetración, monitoreo SOC y respuesta a incidentes para empresas que no pueden permitirse un incidente de seguridad. Protegemos la infraestructura digital desde Praga hasta la nube.

340+
clientes protegidos
99.7%
disponibilidad SLA
<4 min
respuesta promedio
12×
detección más rápida
Servidor CipherGuard
⚡ Amenazas actuales / 24h
1 284
detectado & neutralizado
Estado del sistema
Cortafuegos — activo
SIEM — en funcionamiento
Escaneo — en curso
// nuestra solución

Protección completa
de su infraestructura digital

SOC como Servicio
Monitoreo de seguridad 24/7
Nuestro equipo de analistas monitorea su red de forma continua. SIEM + inteligencia de amenazas + respuesta inmediata.
Sala de servidores
infraestructura
Seguridad de nivel DC
respuesta a incidentes
Respuesta rápida a incidentes
Estamos con usted en menos de 4 horas. Análisis forense, erradicación de la amenaza, restauración de la operación.
SLA 4h in situ
cumplimiento
GDPR & NIS2 Compliance
Auditoría de cumplimiento, documentación, implementación de medidas técnicas.
od €493 / de seguridad
8,4 millones
precio promedio de fuga de datos (USD) · IBM 2024
seguridad en la nube
AWS / Azure / GCP Hardening
Seguridad de infraestructura cloud, auditoría IAM, revisión de configuración.
od €739
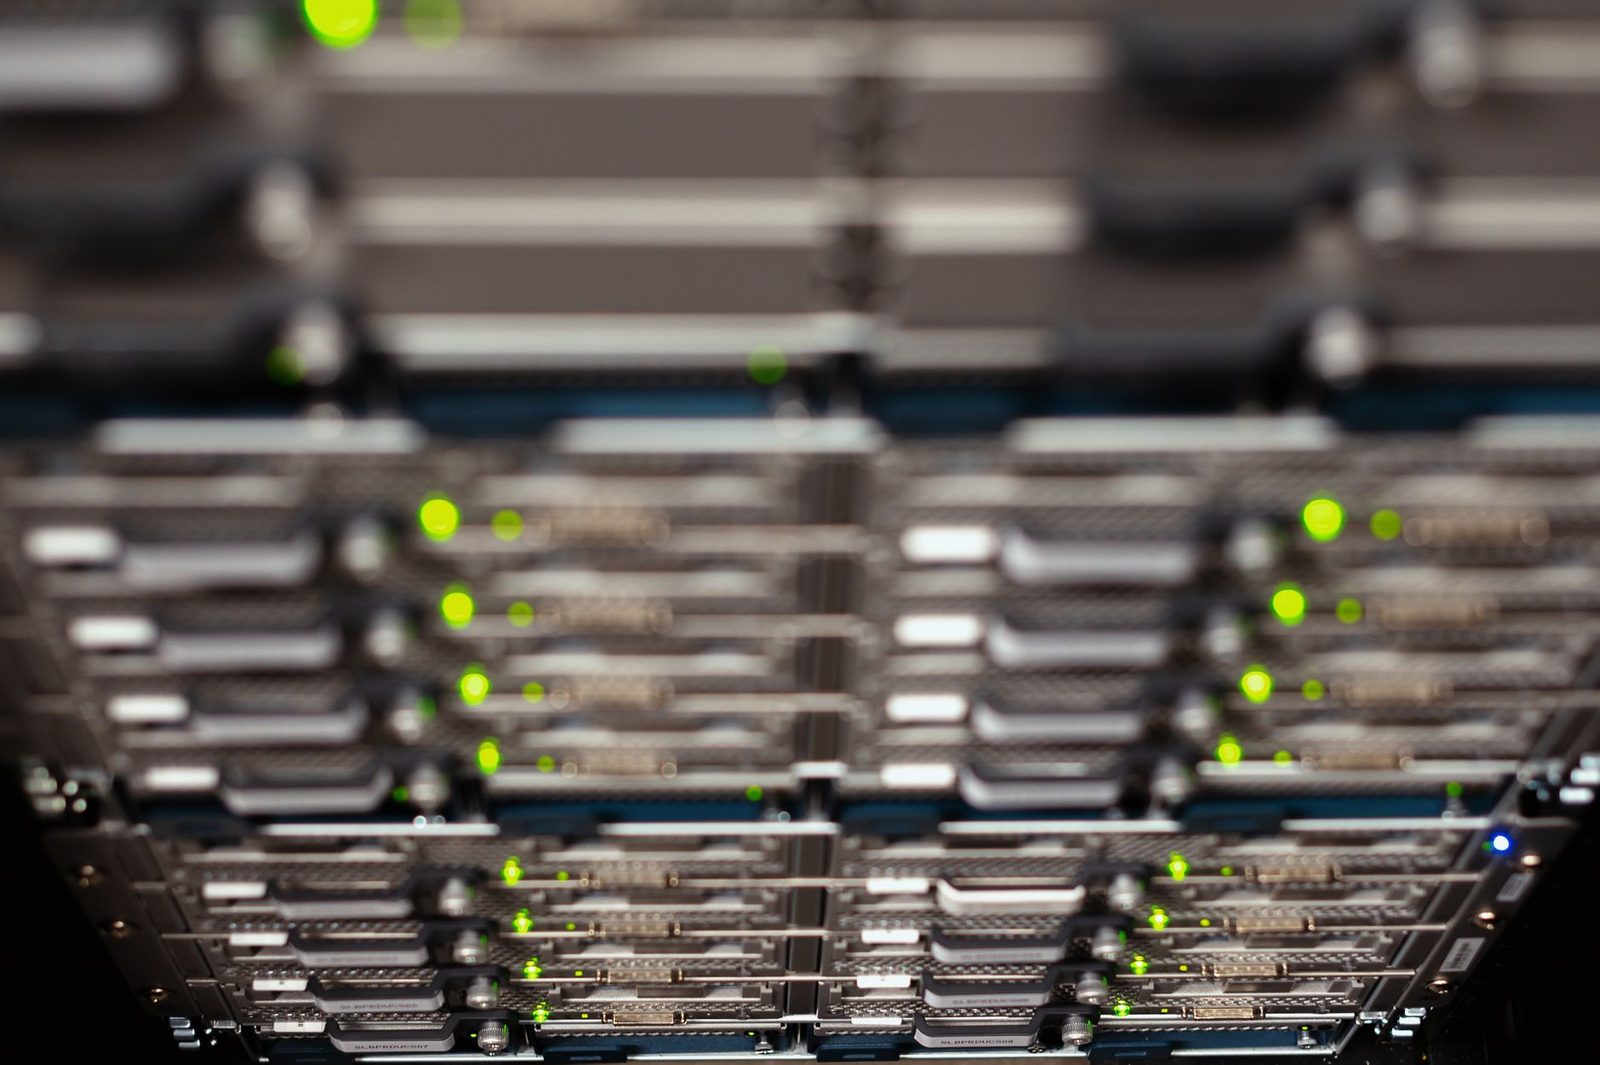
Infraestructura de servidores
hardware
seguridad física
// herramienta interactiva

Descubra qué tan
realmente vulnerable es

Mini auditoría de seguridad

Responda 5 preguntas clave y obtenga una puntuación de riesgo inmediata de su organización, más recomendaciones concretas sobre por dónde empezar a protegerse.

  • Sin registro — resultados inmediatos
  • Metodología NIST Cybersecurity Framework
  • Recomendaciones personalizadas según el sector
  • Gratis — sin condiciones ocultas
0 / 5
// Área: Gestión de acceso
¿Cómo maneja su empresa el inicio de sesión de empleados en sistemas corporativos?
A
Usamos MFA (verificación de dos factores) para todas las cuentas y solución SSO
B
Tenemos contraseñas seguras, pero MFA solo para sistemas críticos
C
Los empleados gestionan sus contraseñas por su cuenta, sin política centralizada
D
Compartimos contraseñas o usamos credenciales predeterminadas
// Área: Copias de seguridad y recuperación de datos
¿Con qué frecuencia prueba la recuperación de copias de seguridad y dónde se almacenan?
A
Regla 3-2-1, copias de seguridad offline o en nube separada, prueba de recuperación trimestral
B
Tenemos copias de seguridad, pero nunca hemos probado la recuperación
C
Las copias de seguridad están en el mismo servidor que la producción
D
No tenemos copias de seguridad regulares o no sabemos dónde están
// Área: Phishing & formación
¿Cómo están preparados sus empleados para ataques de phishing?
A
Capacitaciones regulares + campañas de phishing simuladas al menos 2× al año
B
Capacitación única al inicio, pero sin actualizaciones
C
Sin formación formal, confiamos en el sentido común
// Área: Seguridad de red
¿Cómo está segmentada su red corporativa y quién tiene acceso a qué?
A
Arquitectura zero-trust, segmentación VLAN, accesos de privilegio mínimo
B
Firewall básico, WiFi separada para invitados
C
Red plana — todos ven todo, solo firewall externo
D
No tenemos visibilidad sobre quién tiene acceso a qué
// Área: Plan de respuesta a incidentes
¿Sabes qué hacer si detectas un ciberataque o una fuga de datos?
A
Tenemos un IRP (Plan de Respuesta a Incidentes), lo probamos regularmente y el equipo conoce sus roles
B
Tenemos un procedimiento básico por escrito, pero nunca lo hemos probado
C
Llamamos a TI y vemos — no existe un plan formal
D
No sé qué haríamos, no lo hemos abordado
—
/ 100
—
Procesando resultados…
    Quiero una consulta gratuita
    // visualización en vivo

    Inteligencia de Amenazas
    panel

    // mapa de red de amenazas · tiempo real
    EN VIVO
    Intentos de malware
    CRÍTICO
    Detecciones de hoy: —
    Campañas de phishing
    ALTO
    Bloqueado hoy: —
    Sondeo DDoS
    MEDIO
    Mitigado: —
    Intentos de inyección SQL
    BAJO
    Capturado: —
    // precios y alcance

    Todos nuestros servicios

    Pruebas de penetración

    Hacking ético de su infraestructura. Buscamos debilidades antes de que los atacantes las encuentren.

    • Apps web & móviles
    • Seguridad de API
    • Infraestructura interna/externa
    • Informe final + remediación
    28 000 — €3 902
    SOC como Servicio

    Supervisión de seguridad externalizada. Nuestros analistas vigilan su red 24/7.

    • Implementación & gestión SIEM
    • Caza de amenazas
    • Informes periódicos
    • Respuesta a incidentes SLA 4h
    desde €760 / mes
    Respuesta a Incidentes

    ¿Ataque en curso? Estamos con usted en 4 horas. Detenemos el ataque, rescatamos datos, restauramos operaciones.

    • Análisis forense
    • Containment & eradikace
    • Continuidad del negocio
    • Informe post-mortem
    od €185 / hodina
    GDPR & NIS2 Compliance

    Auditoría de cumplimiento con GDPR y la nueva directiva NIS2. Documentación, implementación, DPO como servicio.

    • Análisis de brechas del estado actual
    • EIPD & registros de tratamiento
    • Medidas técnicas
    • Capacitación de empleados
    12 000 — €1 848
    Seguridad en la nube Hardening

    Seguridad de entornos AWS, Azure y GCP. Revisión de IAM, auditoría de configuración incorrecta, cifrado.

    • Evaluación de postura de seguridad
    • IAM & privileged access review
    • Container & Kubernetes security
    • Remediación optimizada en costos
    18 000 — €2 465
    Capacitación en Conciencia de Seguridad

    Su mayor riesgo son las personas. Campañas de phishing simuladas y capacitación interactiva para toda la empresa.

    • Simulación de phishing (mensual)
    • Módulos de e-learning
    • Gamifikace & metriky
    • Panel de gestión
    desde €37 / empleado / año
    Infraestructura de servidores
    // supervisión de servidores 24/7
    Red del centro de datos
    // red central
    Hacker ético en el trabajo
    // prueba de penetración en acción
    Cerradura de seguridad
    // control de acceso físico
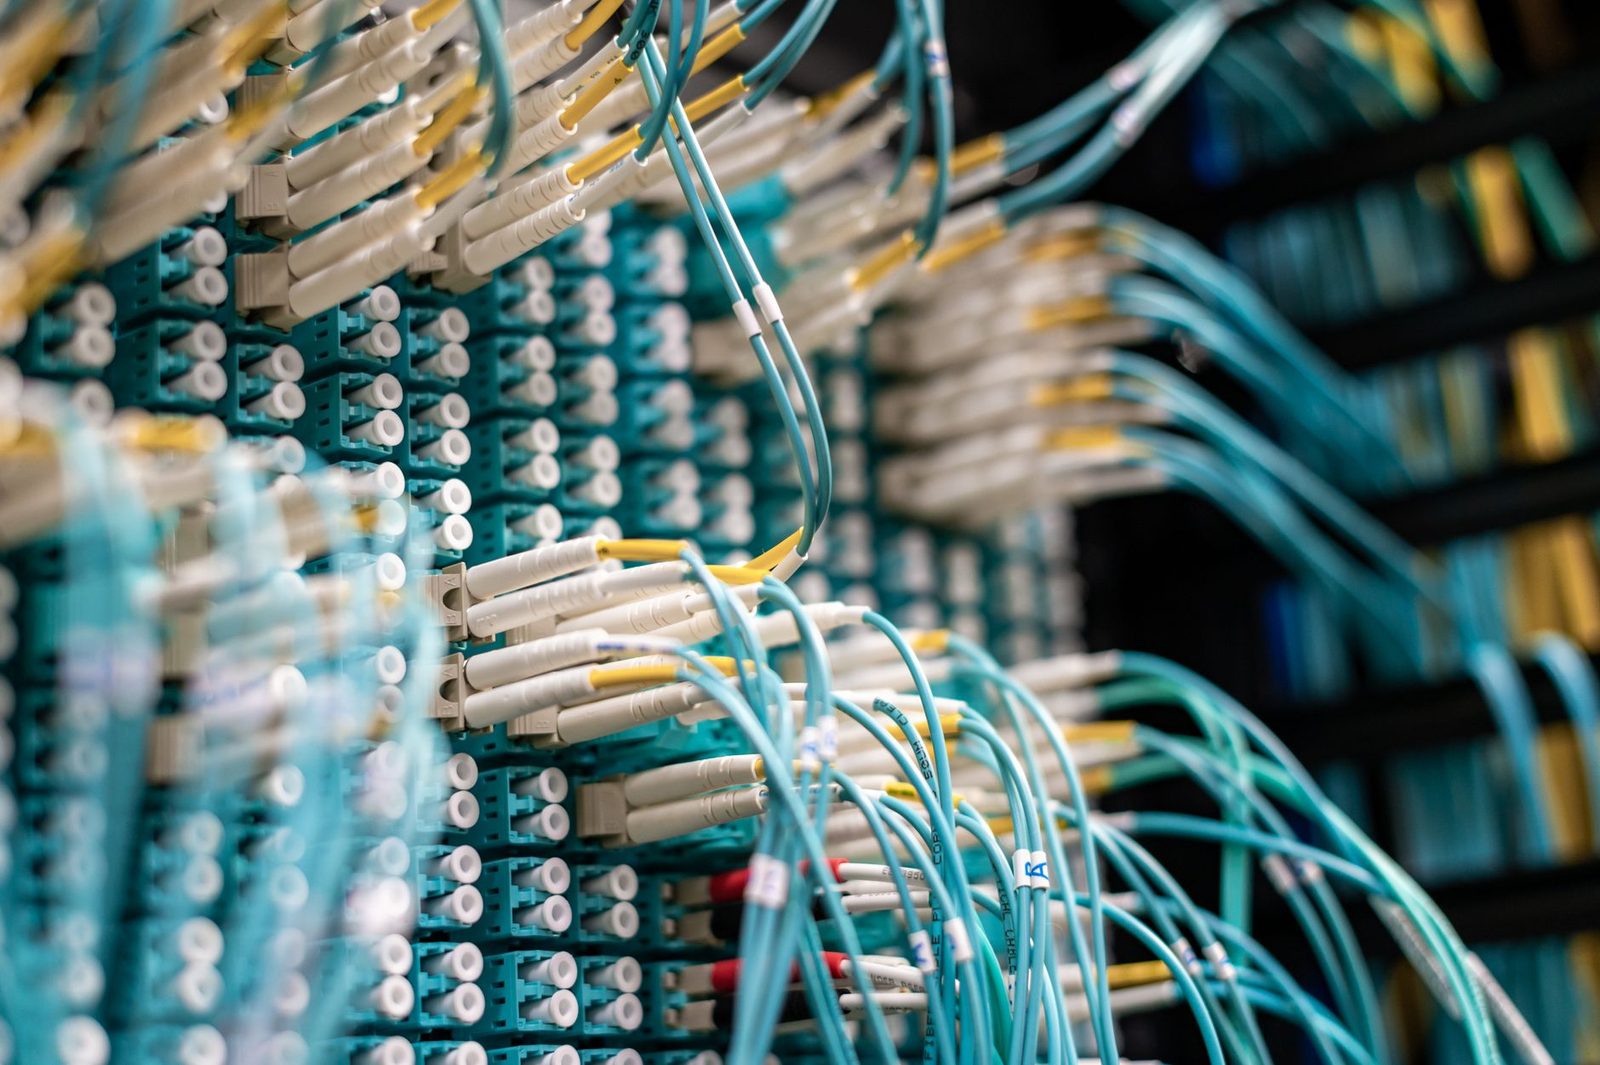
    Infraestructura de cableado
    // cableado estructurado
    // clientes sobre nosotros

    Lo que dicen las empresas,
    que sobrevivieron al ataque

    ★★★★★

    "El ataque de ransomware nos sorprendió el viernes por la noche. CipherGuard estuvo en línea en 25 minutos y por la mañana el sistema estaba limpio. Sin ellos, nos habría costado 3 semanas de inactividad y la pérdida de datos de los clientes."

    MK
    Mgr. Martin Kovář
    CTO, Logistika Express s.r.o.
    ★★★★★

    "El pentest reveló una vulnerabilidad crítica en nuestra puerta de enlace API — aunque teníamos nuestro propio equipo de TI. El informe fue concreto, claro y pudimos implementar el plan de remediación en una semana."

    JN
    Jana Nováčková
    Head of IT, FinServe Praga a.s.
    ★★★★★

    "El cumplimiento de NIS2 fue una pesadilla para nosotros. CipherGuard nos guió por todo el proceso, proporcionó la documentación y las medidas técnicas. La auditoría en NÚKIB se realizó sin una sola observación."

    PP
    Pavel Pospíšil
    CISO, Energetika Morava a.s.
    // consulta gratuita sin compromiso

    ¿Está realmente seguro?

    Descúbralo antes de que lo descubra el atacante. Consulta gratuita de 30 minutos con nuestro CISO — sin compromiso, sin presión de venta.

    $ ssh [email protected]
    > Preparados para defender desde: 2019
    > Estado: [en línea]

    Consulta bezpečnostních služeb

    Complete el formulario, le responderemos en 24 horas con una propuesta de solución.