SOC aktivní · 24/7 monitoring

Vaše bezpečnost
je naší posedlostí

Penetrační testy, SOC monitoring a incident response pro firmy, které si nemohou dovolit bezpečnostní incident. Chráníme digitální infrastrukturu od Prahy po cloud.

340+
chráněných klientů
99.7%
SLA dostupnost
<4 min
průměrná odezva
12×
rychlejší detekce
Serverovna CipherGuard
⚡ Aktuální hrozby / 24h
1 284
detekováno & neutralizováno
Stav systémů
Firewall — aktivní
SIEM — v provozu
Scan — probíhá
// naše řešení

Kompletní ochrana
vaší digitální infrastruktury

SOC as a Service
24/7 Security Monitoring
Náš tým analytikůmonitoruje vaši síť nepřetržitě. SIEM + threat intelligence + okamžitá reakce.
Server room
infrastruktura
DC-grade zabezpečení
incident response
Rychlá reakce na incidenty
Jsme u vás do 4 hodin. Forenzní analýza, eradikace hrozby, obnova provozu.
SLA 4h on-site
compliance
GDPR & NIS2 Compliance
Audit shody, dokumentace, implementace technických opatření.
od 12 000 Kč / audit
8,4 mil
průměrná cena úniku dat (USD) · IBM 2024
cloud security
AWS / Azure / GCP Hardening
Zabezpečení cloudové infrastruktury, IAM audit, konfigurační review.
od 18 000 Kč
Serverová infrastruktura
hardware
fyzická bezpečnost
// interaktivní nástroj

Zjistěte, jak jste
skutečně zranitelní

Mini bezpečnostní audit

Odpovězte na 5 klíčových otázek a získejte okamžité skóre rizika vaší organizace — plus konkrétní doporučení, kde začít s ochranou.

  • Žádná registrace — výsledky hned
  • Metodika NIST Cybersecurity Framework
  • Personalizovaná doporučení dle oboru
  • Zdarma — bez skrytých podmínek
0 / 5
// Oblast: Správa přístupu
Jak vaše firma řeší přihlašování zaměstnanců do firemních systémů?
A
Používáme MFA (dvoufaktorové ověření) pro všechny účty a SSO řešení
B
Máme silná hesla, ale MFA jen pro kritické systémy
C
Zaměstnanci si spravují hesla sami, bez centrální politiky
D
Sdílíme hesla nebo používáme výchozí přihlašovací údaje
// Oblast: Zálohy a obnova dat
Jak často testujete obnovu záloh a kde jsou zálohy uloženy?
A
3-2-1 pravidlo, zálohy offline nebo v odděleném cloudu, test obnovy čtvrtletně
B
Zálohy máme, ale obnovu jsme nikdy netestovali
C
Zálohy jsou na stejném serveru jako produkce
D
Nemáme pravidelné zálohy nebo nevíme kde jsou
// Oblast: Phishing & školení
Jak jsou vaši zaměstnanci připraveni na phishingové útoky?
A
Pravidelná školení + simulované phishingové kampaně alespoň 2× ročně
B
Jednorázové školení při nástupu, ale bez aktualizací
C
Žádné formální školení, spoléháme na zdravý rozum
// Oblast: Síťová bezpečnost
Jak je segmentována vaše firemní síť a kdo má přístup k čemu?
A
Zero-trust architektura, VLAN segmentace, least-privilege přístupy
B
Základní firewall, oddělená WiFi pro hosty
C
Plochá síť — všichni vidí vše, jen vnější firewall
D
Nemáme přehled o tom, kdo a k čemu má přístup
// Oblast: Plán reakce na incidenty
Víte, co dělat, když zjistíte kybernetický útok nebo únik dat?
A
Máme IRP (Incident Response Plan), pravidelně ho testujeme a tým zná role
B
Máme základní postup napsaný, ale nikdy jsme ho nezkoušeli
C
Zavoláme IT a uvidíme — žádný formální plán neexistuje
D
Nevím co bychom dělali, neřešili jsme to
—
/ 100
—
Zpracovávám výsledky…
    Chci konzultaci zdarma
    // live vizualizace

    Threat Intelligence
    dashboard

    // síťová mapa hrozeb · real-time
    LIVE
    Malware pokusy
    KRITICKÉ
    Dnešní detekce: —
    Phishing kampaně
    VYSOKÉ
    Blokováno dnes: —
    DDoS probing
    STŘEDNÍ
    Zmírněno: —
    SQL injection pokusy
    NÍZKÉ
    Zachyceno: —
    // ceník a rozsah

    Všechny naše služby

    Penetrační testování

    Etický hacking vaší infrastruktury. Hledáme slabiny dřív, než je najdou útočníci.

    • Web & mobilní aplikace
    • API bezpečnost
    • Interní/externí infrastruktura
    • Závěrečná zpráva + remediation
    28 000 — 95 000 Kč
    SOC as a Service

    Outsourcovaný bezpečnostní dohled. Naši analytici hlídají vaši síť 24/7.

    • SIEM implementace & správa
    • Threat hunting
    • Pravidelné reporty
    • Incident response SLA 4h
    od 18 500 Kč / měsíc
    Incident Response

    Útok probíhá? Jsme u vás do 4 hodin. Zastavíme útok, zachráníme data, obnovíme provoz.

    • Forenzní analýza
    • Containment & eradikace
    • Business continuity
    • Post-mortem zpráva
    od 4 500 Kč / hodina
    GDPR & NIS2 Compliance

    Auditp shody s GDPR a novou směrnicí NIS2. Dokumentace, implementace, DPO as a service.

    • Gap analýza stávajícího stavu
    • DPIA & záznamy zpracování
    • Technická opatření
    • Školení zaměstnanců
    12 000 — 45 000 Kč
    Cloud Security Hardening

    Zabezpečení AWS, Azure a GCP prostředí. IAM review, misconfiguration audit, šifrování.

    • Security posture assessment
    • IAM & privileged access review
    • Container & Kubernetes security
    • Cost-optimized remediation
    18 000 — 60 000 Kč
    Security Awareness Training

    Váš největší risk jsou lidé. Simulované phishingové kampaně a interaktivní školení pro celou firmu.

    • Phishing simulace (měsíční)
    • E-learning modulyl
    • Gamifikace & metriky
    • Manažerský dashboard
    od 890 Kč / zaměstnanec / rok
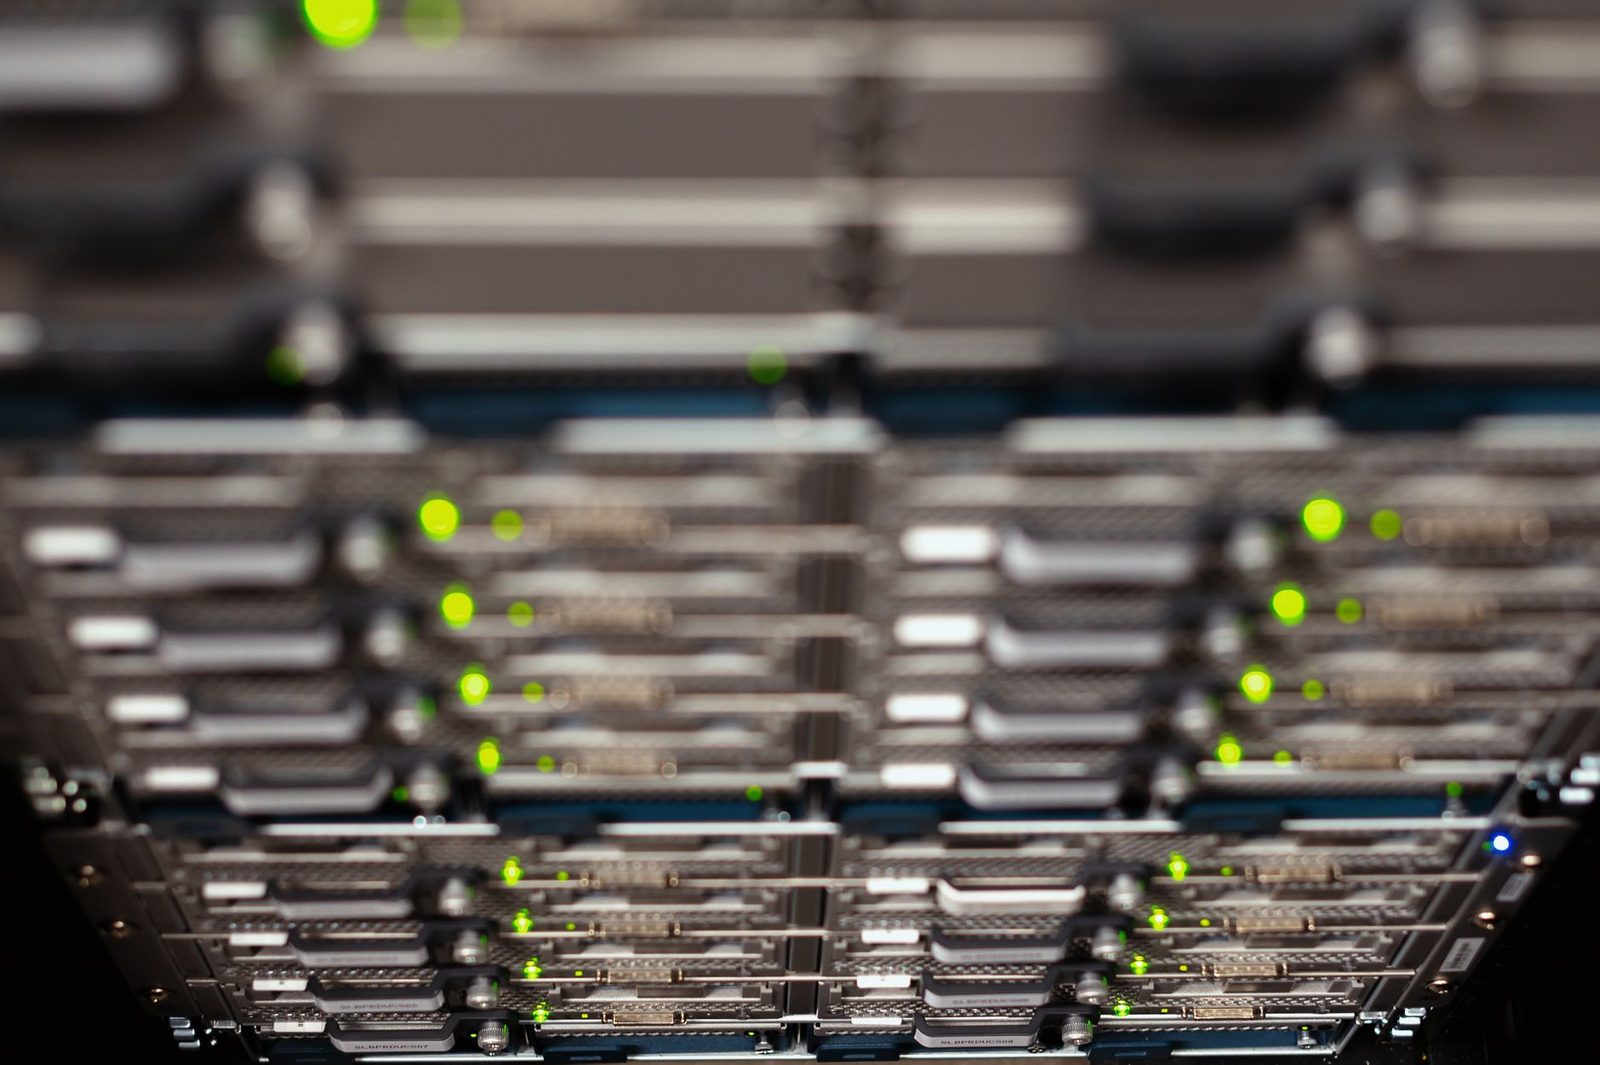
    Serverová infrastruktura
    // serverový dohled 24/7
    Data center síť
    // core network fabric
    Etický hacker při práci
    // penetrační test v akci
    Bezpečnostní zámek
    // fyzická access control
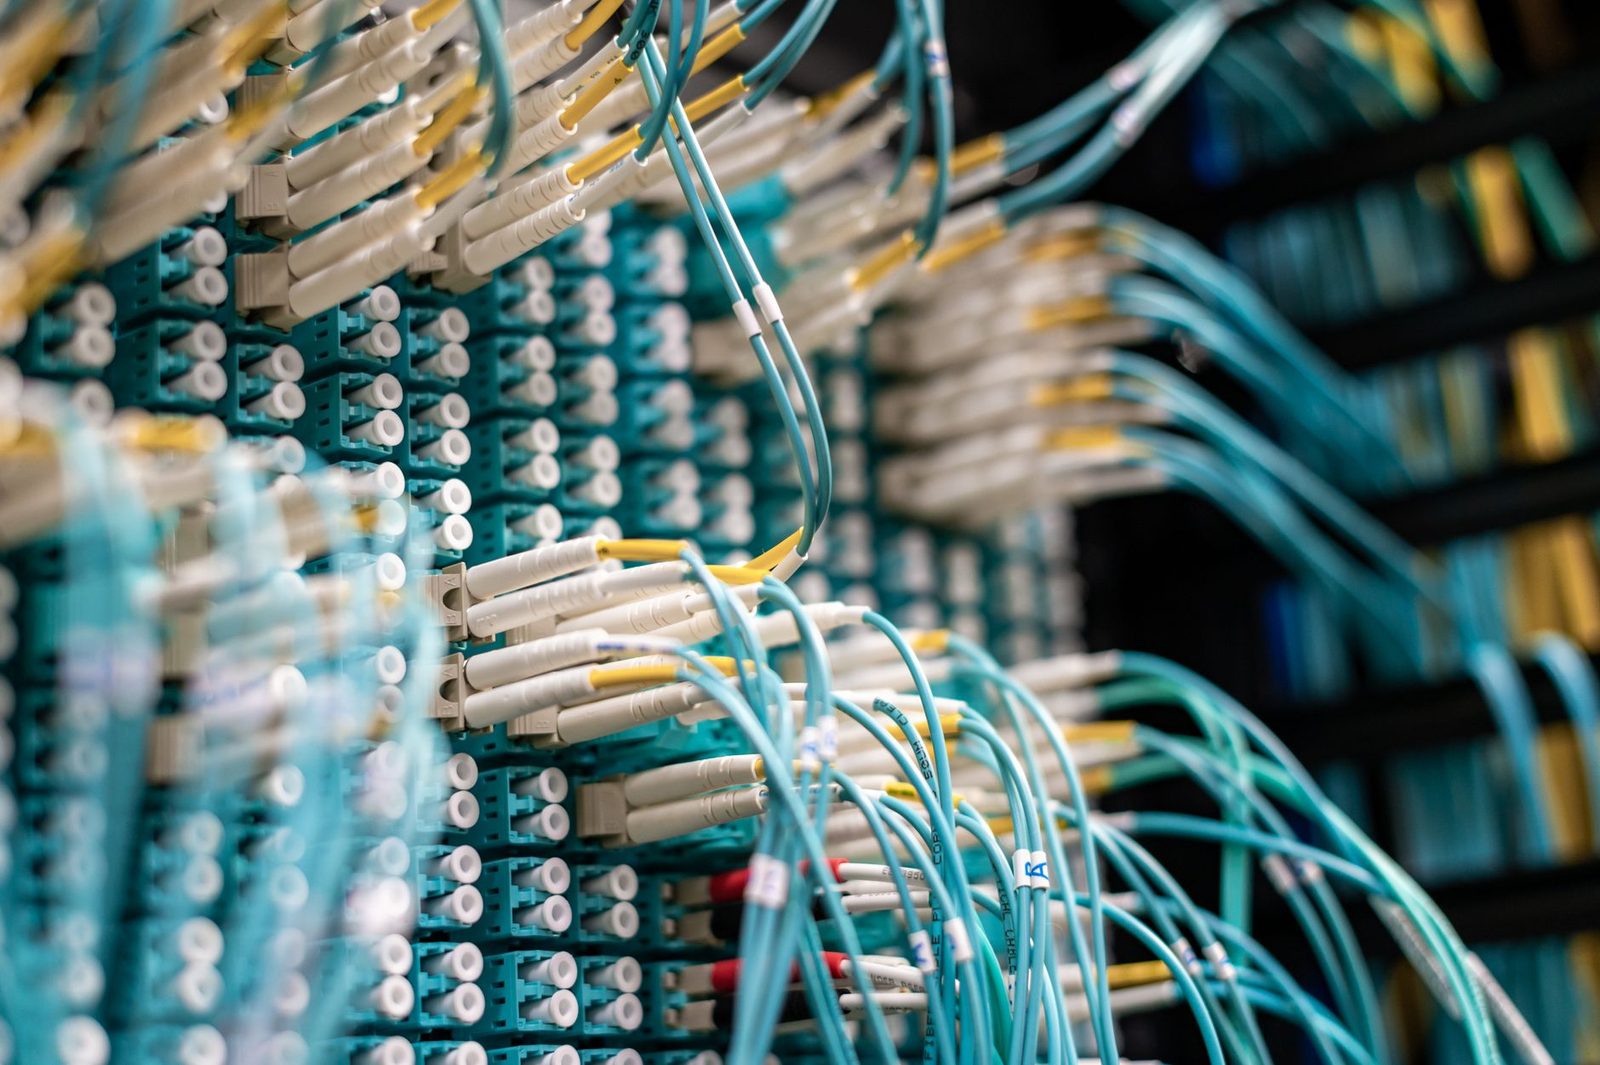
    Kabelová infrastruktura
    // strukturovaná kabeláž
    // klienti o nás

    Co říkají firmy,
    které přežily útok

    ★★★★★

    "Ransomwarový útok nás zastihl v pátek večer. CipherGuard byl online do 25 minut a do rána byl systém čistý. Bez nich by nás to stálo 3 týdny výpadku a ztrátu dat zákazníků."

    MK
    Mgr. Martin Kovář
    CTO, Logistika Express s.r.o.
    ★★★★★

    "Pentest odhalil kritickou zranitelnost v naší API bráně — přitom jsme měli vlastní IT tým. Zpráva byla konkrétní, srozumitelná a remediation plán jsme zvládli nasadit za týden."

    JN
    Jana Nováčková
    Head of IT, FinServe Praha a.s.
    ★★★★★

    "NIS2 compliance byl pro nás noční můra. CipherGuard nás provedl celým procesem, dodal dokumentaci i technická opatření. Audit u NÚKIB proběhl bez jediné připomínky."

    PP
    Pavel Pospíšil
    CISO, Energetika Morava a.s.
    // nezávazná konzultace zdarma

    Jste opravdu v bezpečí?

    Zjistěte to dřív, než to zjistí útočník. Bezplatná 30minutová konzultace s naším CISO — bez závazků, bez prodejního tlaku.

    $ ssh [email protected]
    > Připraveni bránit od: 2019
    > Status: [online]

    Poptávka bezpečnostních služeb

    Vyplňte formulář, ozveme se do 24 hodin s návrhem řešení.